安全厂商Check Point Software Technologies Ltd(以下简称“Check Point”)研究显示,自8月份以来,伪装成正常Android智能手机和平板电脑应用的恶意件,控制了逾100万个谷歌账户。
从它们的名字来看,这些应用貌似没有什么危害,例如StopWatch、Perfect Cleaner和WiFi Enhancer。但它们利用老版Android操作系统中已知的缺陷控制设备,在未经用户允许的情况下安装其他应用和广告件。部分未经授权的应用,还利用受影响用户的用户名和密码发布虚假评论。
Check Point称,被称作Gooligan的恶意特洛伊木马软件隐身在86款虚假应用中,每天感染约1.3万台Android设备。感染有Gooligan的应用来自第三方而非谷歌的Play应用商店,但它们未经授权下载的部分应用也出现在Play上。被感染的设备会显示弹出式广告和安装非用户主动安装的软件。
Gooligan是Ghost Push恶意件的变种。Ghost Push两年来一直困扰着Android,谷歌去年发现逾4万款Ghost Push应用。
谷歌发言人在一份声明中说,“我们对Check Point的合作表示感谢,双方已经在了解和解决这些问题上进行了合作。”
谷歌称已经从Google Play中下架与Ghost Push有关联的应用,并采取措施破坏Ghost Push开发者使用的服务器,确保被Ghost Push控制的账户安全。
谷歌表示,虽然第三方应用商店的免费应用很有吸引力,但它们隐含着风险。谷歌在Google+上发帖,呼吁用户只通过Play下载应用。
Check Point称,只有运行Android 4(代号为Jelly Bean或KitKat)或Android 5(代号为Lollipop)设备才面临感染Gooligan的风险,怀疑设备感染Gooligan的用户可以登录Check Point网站,对设备体检,了解更多相关信息。
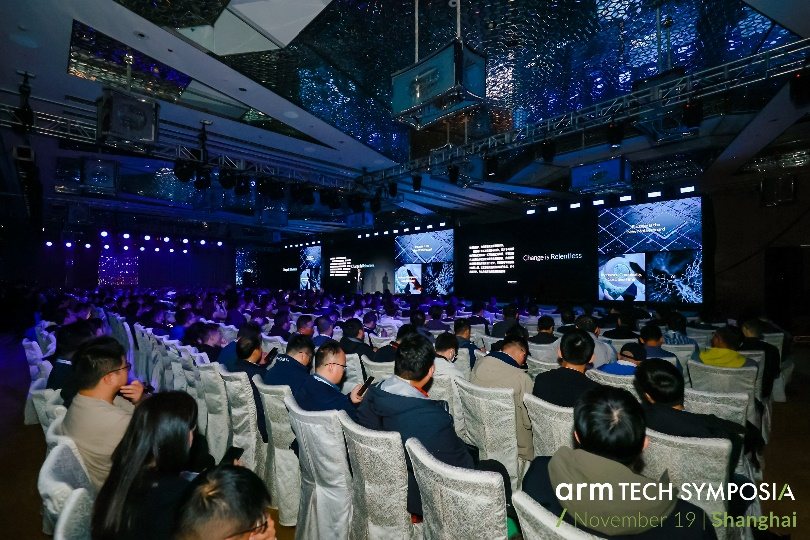 Arm Tech Symposia 年度技术大会:诠释面向 AI 的三大支柱,与生态伙伴
 产业合作推动AI发展 高通孟樸:携手伙伴共抓5G+AI新机遇
 西门子2024 Realize LIVE用户大会:拥抱新质生产力,激发数智新动能
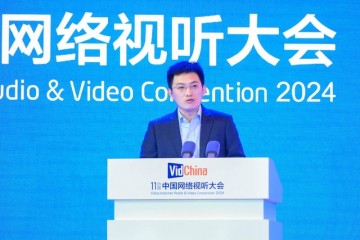 AI技术赋能内容生产全链路 芒果探索“文化+科技”的下一步
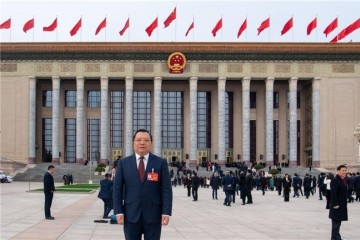 全国人大代表刘宏志:推动数字乡村建设、激发乡村振兴“数智力量”
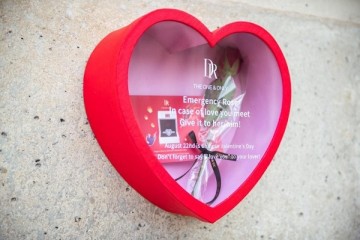 情人节不止214 DR钻戒将七夕情人节传至海外
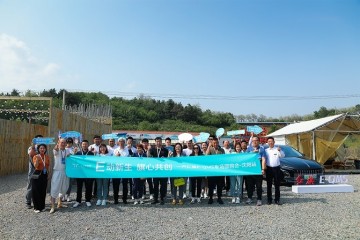 “E动新生 旗心共创” “航价比之王”红旗E-QM5专场团购会火热爆单
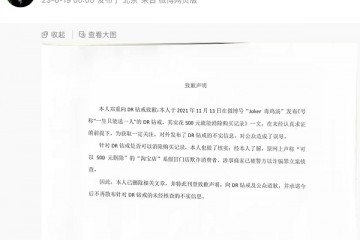 “DR购买记录可删”被证实是谣言,传谣者公开道歉
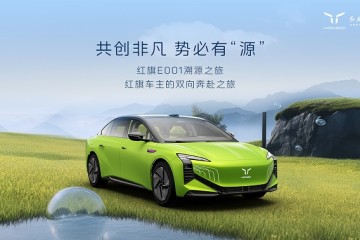 红旗新能源最新宠粉,E001首批盲订车主踏上“溯源之旅”
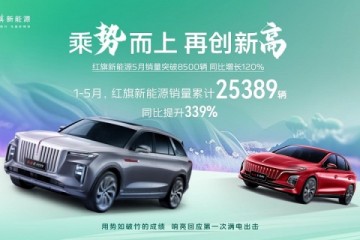 5月销量成绩瞩目 新能源战略引领红旗品牌再向上
