另据@广西师范大学微博协会:近期国内多所院校(包括我校)出现勒索软件感染情况,磁盘文件会被病毒加密,加密使用了高强度的加密算法对难以破解,被攻击者除了支付高额赎金外,往往没有其他办法解密文件,只有支付高额赎金才能解密恢复文件,对学习资料和个人数据造成严重损失。
根据网络安全机构通报,这是不法分子利用NSA黑客武器库泄漏的“永恒之蓝”发起的病毒攻击事件。“永恒之蓝”会扫描开放445文件共享端口的Windows机器,无需用户任何操作,只要开机上网,不法分子就能在电脑和服务器中植入勒索软件、远程控制木马、虚拟货币挖矿机等恶意程序。
在此提醒广大校园网用户:
1、为计算机安装的安全补丁,微软已发布补丁MS17-010修复了“永恒之蓝”攻击的系统漏洞,请尽快安装此安全补丁,网址为https://technet.microsoft.com/zh-cn/library/security/MS17-010;对于windows XP、2003等微软已不再提供安全更新的机器,可使用360“NSA武器库免疫工具”检测系统是否存在漏洞,并关闭受到漏洞影响的端口,可以避免遭到勒索软件等病毒的侵害。免疫工具下载地址:http://dl.360safe.com/nsa/nsatool.exe。
2、关闭445、135、137、138、139端口,关闭网络共享。
3、强化网络安全意识:不明链接不要点击,不明文件不要下载,不明邮件不要打开……
4、尽快(今后定期)备份自己电脑中的重要文件资料到移动硬盘、U盘,备份完后脱机保存该磁盘。
5、建议仍在使用windows xp, windows 2003操作系统的用户尽快升级到 window 7/windows 10,或 windows 2008/2012/2016操作系统。
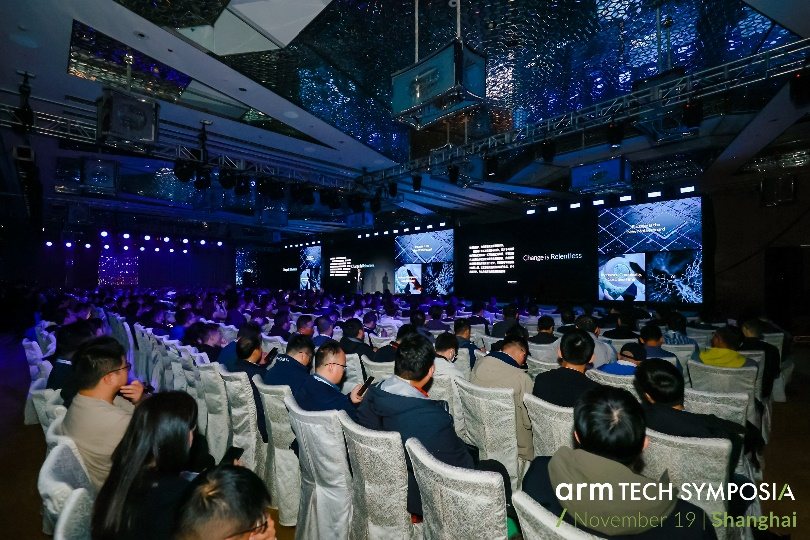 Arm Tech Symposia 年度技术大会:诠释面向 AI 的三大支柱,与生态伙伴
 产业合作推动AI发展 高通孟樸:携手伙伴共抓5G+AI新机遇
 西门子2024 Realize LIVE用户大会:拥抱新质生产力,激发数智新动能
 AI技术赋能内容生产全链路 芒果探索“文化+科技”的下一步
 全国人大代表刘宏志:推动数字乡村建设、激发乡村振兴“数智力量”
 情人节不止214 DR钻戒将七夕情人节传至海外
 “E动新生 旗心共创” “航价比之王”红旗E-QM5专场团购会火热爆单
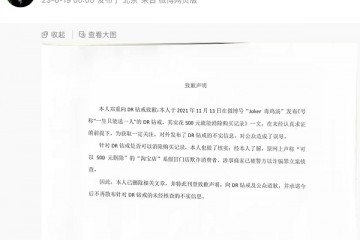 “DR购买记录可删”被证实是谣言,传谣者公开道歉
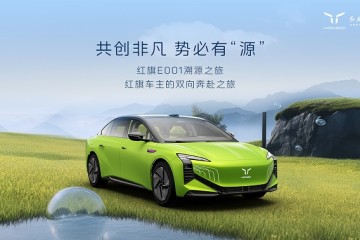 红旗新能源最新宠粉,E001首批盲订车主踏上“溯源之旅”
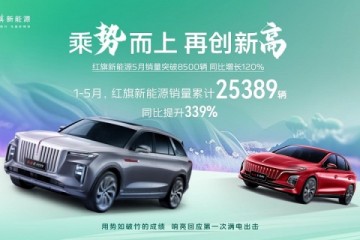 5月销量成绩瞩目 新能源战略引领红旗品牌再向上
