在之前与大家介绍的一些黑客命令文章大家都比较欢迎,可能大家都对神秘的黑客充满好奇,但很多朋友由于缺乏了解,对黑客并不了解。对于黑客知识其实笔者所知甚少,所知道的也就是一些简单防御知识。之前介绍的一些简单黑客命令文章得到很多用户转载,今天本站遭遇了黑客比较严重的入侵,笔者这里忍痛将黑客入侵的一些迹象分享给大家了解下,这些相信大家很少有机会接触,笔者也其实是受害者,通过展示黑客的入侵全程,希望对大家提高网络安全有所认知。
相关热门推荐:黑客Dos命令大全 入门dos命令教程黑客入侵网站最初主要是通过扫描网站服务器系统以及漏洞,然后通过上传黑客后台程序进行操作的,一般我们防御主要集中在加强文件夹权限管理,比如尽量关闭文件的写入权限,让黑客程序无法上传进来,另外还有一些是做好系统修复等等,这些一下子也解释不清楚,直接看下文吧。
今日下午约四点的时候,笔者发现访问本站的时候总是有弹窗弹出,但本站一直都是以用户体验为先,不投放弹窗广告的。之后通过产看网站源码,发现网页中存在木马弹窗,如下图:通过查看网站源码可看到木马代码至此基本可以断定服务器被黑客给入侵了,而且异常是在今天发生的,因此笔者登录了服务器,查看服务器日志看看哪些文件服务器中哪些文件修改过或者上传了哪些图片,经过一番抹查,终于将可疑文件锁定在一个网站ASK文件夹中,找到后,发现木马后台文件为一个PHP后台程序,用记事本打开如下图:服务器中找到的后台木马程序文件代码很明显的后台木马程序后面笔者也尝试着登录了木马程序测试了下其功能,觉程序很强大,批量挂木马以及删除程序以及改文件等,登录木马后台如下:
黑客后台程序登录测试界面黑客程序管理界面(功能很强大)直接上图:
黑客后台程序管理界面黑客程序可以或许服务器各种敏感信息从以上黑客后台程序中我们可以看待,该黑客程序功能十分强大,基本可以破解入侵网站各个目录,并且支持批量网页挂马,并且支持黑客命令操作、SQL数据库入侵等。其危害性不得不说很严重,再次笔者也严重鄙视黑客朋友恶意入侵他人服务器,目前入侵黑客IP地址笔者已经锁定,如果后期再入侵将向网警举报。目前也已经修复相关网站漏洞,后台程序如果大家有喜欢研究的,也可以发送给大家学习,不过鉴于程序的安全性,仅建议具有正义感的朋友学习,目的是加强安全防患。
 Arm Tech Symposia 年度技术大会:诠释面向 AI 的三大支柱,与生态伙伴
 产业合作推动AI发展 高通孟樸:携手伙伴共抓5G+AI新机遇
 西门子2024 Realize LIVE用户大会:拥抱新质生产力,激发数智新动能
 AI技术赋能内容生产全链路 芒果探索“文化+科技”的下一步
 全国人大代表刘宏志:推动数字乡村建设、激发乡村振兴“数智力量”
 情人节不止214 DR钻戒将七夕情人节传至海外
 “E动新生 旗心共创” “航价比之王”红旗E-QM5专场团购会火热爆单
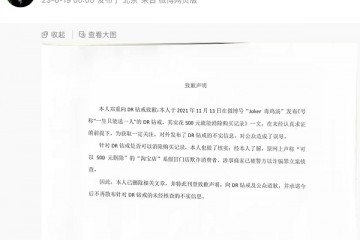 “DR购买记录可删”被证实是谣言,传谣者公开道歉
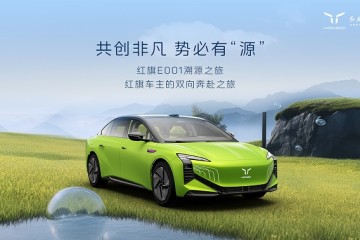 红旗新能源最新宠粉,E001首批盲订车主踏上“溯源之旅”
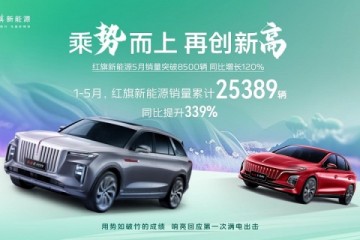 5月销量成绩瞩目 新能源战略引领红旗品牌再向上
